Een collega staat naast je bureau. “Het is toch van Google?” Op het scherm staat een keurige login en de wachtwoordmanager doet een voorstel. In deze phishing training oefen je de beslissing vóór het invullen: laat je de mail sturen, of open je het account zelf?
De oefening gebruikt drie nagebouwde situaties. Ze verstuurt niets, vraagt geen persoonsgegevens en opent geen verdachte website. Je antwoorden blijven in deze pagina en verdwijnen bij herladen.
Phishing training: neem zelf de beslissing
Drie beslissingen. Geen wachtwoorden, geen echte verdachte links.
Een echte Google-host kan de verkeerde reflex oproepen
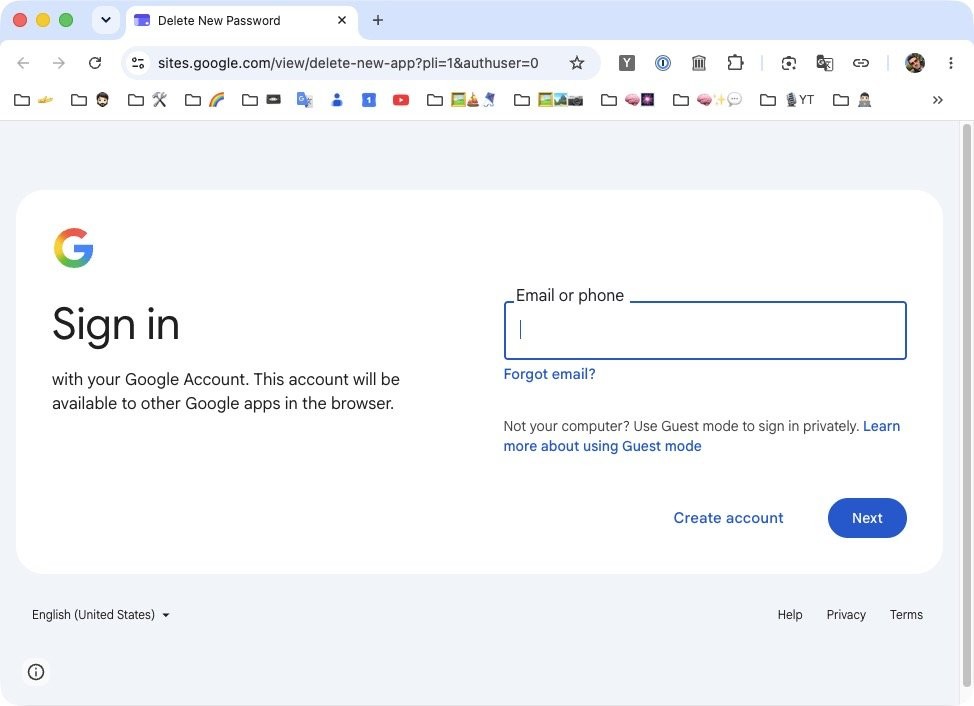
De echte browseradresbalk toont sites.google.com. Dat is een platform waar gebruikers pagina’s publiceren. Een nagemaakt Google-formulier wordt daar geen accountbeheer door. Een gewone Google-browserlogin gebruikt accounts.google.com.
Ook een technisch gecontroleerde afzender bewijst niet dat het verzoek verstandig is. Het verschil tussen herkomst en handeling is precies het leerpunt. De onderzochte Google Sites-casus bevat de oorspronkelijke beelden en de beperkingen van het bewijs.
Een fout antwoord moet het gesprek openen
Een training die iemand alleen afrekent op één klik mist de nuttigste vraag: waarom voelde dit verzoek normaal? Een bekend logo, een echte host en een invulsuggestie kunnen samen het nadenken over de handeling wegdrukken.
Laat deelnemers daarom hun keuze toelichten. Bij onze phishing simulaties telt een snelle melding ook. Kijk bij security awareness naar gedrag dat je kunt ondersteunen: zelf het account openen, twijfel uitspreken en snel hulp vragen.
Een goede oefenscore bewijst geen bescherming
Deze korte oefening geeft onmiddellijke feedback op je keuzes. Ze meet geen toekomstige klikratio en voorspelt niet of je team een echte aanval herkent. Op een rustig moment, met het woord phishing bovenaan, is beslissen makkelijker dan tijdens een drukke werkdag.
Wie hier alles goed doet, heeft het principe geoefend. Wie een keuze mist, heeft iets concreets om te bespreken. Gebruik beide uitkomsten om een afspraak te oefenen, niet om medewerkers op een ranglijst te zetten.
Oefen het meldgesprek vóór de volgende mail
- Laat één collega de ontvanger spelen: “Ik denk dat ik mijn wachtwoord heb ingevuld.”
- Laat de ander zonder verwijt vragen wat er is ingevuld, gedownload of goedgekeurd.
- Open het echte account via een zelf gekozen route en benoem het eigen IT-meldpunt. Oefen met verzonnen informatie; deel geen werkelijke codes.
De phishing trainer helpt je die reactie te oefenen. Kies andere phishing voorbeelden om hetzelfde gedrag in een nieuwe context te proberen. Voor de signalen zelf kun je phishing herkennen gebruiken; met de gratis phishing trainingscan bespreek je je aanpak als team.
De volgende onverwachte melding is de echte oefening
Vraag dan geen perfecte analyse van iedere medewerker. Vraag om één werkbare reactie: niet verder invullen, het account zelf openen en bij twijfel melden. Dat blijft uitvoerbaar als het volgende inlogscherm nog overtuigender is.
Bronnen: Google over phishingmails, Google-account beveiligen en het oorspronkelijke bronbeeld van VincentBounce. De drie oefeningen zijn door ons geschreven lesmateriaal, geen verslag van drie echte incidenten.